

Kartenzahlungen in der EU zu akzeptieren sollte eigentlich einfach sein. Wie viele Händler bereits festgestellt haben, sieht die Praxis jedoch anders aus: Online-Zahlungen bringen komplexe regulatorische Vorgaben und sich ändernde Anforderungen mit sich. Werden diese nicht richtig umgesetzt, können daraus erhebliche finanzielle Risiken entstehen.
Auch wenn lokale und alternative Zahlungsmethoden zunehmend an Bedeutung gewinnen, bleiben Karten die wichtigste Zahlungsmethode. Viele Kunden fühlen sich beim Anblick des Visa- oder Mastercard-Logos sicher, wenn sie mit Karte bezahlen. Für Händler hat die Akzeptanz von Kartenzahlungen im Internet jedoch eine Kehrseite: Compliance-Pflichten, Betrugsrisiken und vermeidbare Kosten.
Dieser Artikel richtet sich an kleine und mittlere Händler ohne eigene Payment-Experten. Er erklärt, wie Card Processing in der EU funktioniert, welche regulatorischen Anforderungen auf Händler zukommen und wie ein Payment-Partner wie DIMOCO dafür sorgt, dass Card Processing trotz all seiner Anforderungen das Wachstum unterstützt statt es zu bremsen.
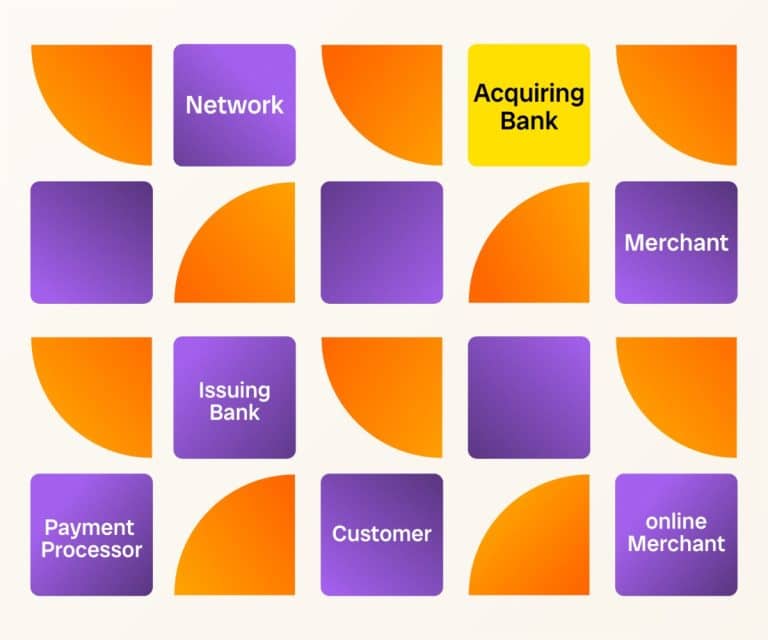
Wer am Kartenzahlungsprozess beteiligt ist
Jede Kartentransaktion läuft über dieselben zentralen Akteure. Wer versteht, wer was übernimmt, erkennt, wo die Kosten entstehen, wo die Risiken liegen und womit der eigene Payment Provider sein Geld verdient.
- Der Karteninhaber (Cardholder): Ihr Kunde.
- Der Issuer (die kartenausgebende Bank): Sie hat die Karte Ihres Kunden ausgegeben und autorisiert die Transaktion.
- Das Card Scheme, also das Kartensystem wie Visa oder Mastercard: Es legt die Regeln fest und verrechnet Gebühren für die Nutzung seines Netzwerks.
- Die Acquiring Bank (der Acquirer): Sie empfängt die Transaktionsanfrage, leitet sie über das Card Scheme an den Issuer weiter und zahlt die Gelder auf Ihr Konto aus.
Der Zahlungsablauf in der Praxis
- Der Kunde tätigt einen Einkauf mit seiner Karte.
- Der Händler sendet die Daten zur Autorisierung an seinen Acquirer.
- Der Acquirer holt über das Card Scheme die Genehmigung des Issuers ein.
- Der Issuer gibt die Zahlung gegenüber dem Scheme frei.
- Das Geld fließt vom Issuer über den Acquirer an den Händler.

Autorisierung und Authentifizierung laufen in Sekunden ab, das Settlement folgt später, je nach Vereinbarung. Als Händler bezahlen Sie für all das über die Merchant Service Charge (MSC). Diese Gebühr bündelt drei Komponenten: die Interchange (wird an den Issuer gezahlt), die Scheme Fees (werden an die Card Schemes wie Visa und Mastercard gezahlt) und die Acquirer-Marge (die Gebühr Ihres Acquirers für die Abwicklung). Das ist der einfachste Ablauf; je nach Payment-Setup kann er leicht abweichen. Wenn Sie mit einem Payfac, einem ISO oder einer Orchestrierungsplattform arbeiten, können zusätzliche Kosten anfallen. All das sollte jedoch in einer einzigen Gebühr zusammengefasst sein, der MSC.
Der regulatorische Rahmen in der EU
Die EU-Zahlungsregulierung betrifft jeden Händler, der Karten akzeptiert. Wir konzentrieren uns hier auf die drei Regelwerke, die für Händler am wichtigsten sind.
PSD2 und Strong Customer Authentication: Was Händler wissen müssen
PSD2 ist die überarbeitete EU-Zahlungsdiensterichtlinie. Ihre wichtigste Anforderung für Händler ist die Strong Customer Authentication (SCA): Elektronische Kartenzahlungen müssen mit mindestens zwei unabhängigen Faktoren verifiziert werden, in der Regel mit etwas, das der Kunde weiß, etwa Passwort oder PIN, und etwas, das er besitzt, etwa ein Mobilgerät.
In der Praxis wird SCA über 3D Secure 2 (3DS2) umgesetzt, das aktuelle Authentifizierungsprotokoll von Visa (Visa Secure) und Mastercard (Identity Check). Löst eine Zahlung 3DS2 aus, muss der Kunde sie zunächst bestätigen, meist über eine Push-Benachrichtigung in seiner Banking-App. Erst danach wird die Zahlung autorisiert.
Wie SCA die Conversion beeinflusst
Jede zusätzliche Authentifizierungsabfrage ist eine Hürde im Checkout, an der Kunden abspringen können. Wer hohe Transaktionsvolumen verarbeitet, verliert mit schlecht konfigurierter SCA direkt Umsatz. Genau hier setzt die Exemption-Logik an: wissen, wann eine Challenge sein muss und wann nicht. Das gehört zum Wertvollsten, was ein Payment-Partner leisten kann. Mehr dazu erfahren Sie hier.
PSD2 sieht mehrere SCA-Ausnahmen vor. Richtig angewendet, laufen Transaktionen damit ohne Challenge durch:
- Low-Value-Transaktionen: Zahlungen unter 30 Euro können ausgenommen werden, bis zu einem kumulierten Limit pro Karte.
- Transaction Risk Analysis: Acquirer mit niedrigen Betrugsraten können Transaktionen unterhalb bestimmter Wertgrenzen von der Authentifizierung freistellen.
- Wiederkehrende Transaktionen: Nach der ersten Authentifizierung können Folgezahlungen in gleicher Höhe ohne Challenge verarbeitet werden.
- Merchant-initiierte Transaktionen: Abo-Abrechnungen, bei denen der Händler die Zahlung auslöst und nicht der Karteninhaber in Echtzeit.
SCA-Ausnahmen richten sich nicht von selbst ein, sie müssen technisch umgesetzt werden. Ein Payment-Partner mit starkem Fraud-Tooling, der Ihr Geschäft versteht, hilft dabei, die Ausnahmen gezielt zu nutzen und die Conversion zu steigern.
Die Interchange Fee Regulation (IFR)
Die IFR deckelt die Interchange-Gebühren für Verbraucherkarten bei 0,2 Prozent für Debit- und 0,3 Prozent für Kreditkarten. Bei den meisten E-Commerce-Händlern fällt der Großteil der Kundenzahlungen unter diese Obergrenzen.
Firmen- und Commercial-Karten sind von den IFR-Obergrenzen jedoch ausgenommen und können Interchange-Gebühren von 1,5 Prozent oder mehr verursachen. Wer viele Geschäftskunden hat, die mit Firmenkarte zahlen, muss mit höheren Kosten für Kartenzahlungen rechnen, als die IFR-Sätze vermuten lassen.
Deshalb ist transparentes IC+-Pricing wichtig, bei dem alle Kostenbestandteile getrennt ausgewiesen werden. Ein Pauschalsatz für alle Karten (Blended Rate) verdeckt diese Unterschiede.
PCI DSS
Der Payment Card Industry Data Security Standard (PCI DSS) ist ein globaler Sicherheitsstandard, den die Card Schemes vertraglich von allen Händlern verlangen. Er legt fest, wie Karteninhaberdaten gespeichert, übertragen und verarbeitet werden müssen.
In der Praxis geht es darum, den PCI-DSS-Scope so klein wie möglich zu halten. Am wirksamsten gelingt das mit Tokenisierung: Statt Kartennummern speichern Sie einen Token, der auf die Karte im Vault Ihres Payment Providers verweist. Werden Ihre Systeme kompromittiert, gibt es keine Karteninhaberdaten zu stehlen.
Wie DIMOCO die PCI-DSS-Compliance unterstützt
Wir sind nach PCI DSS Level 1 zertifiziert. Alle Kartendaten werden direkt bei der Eingabe tokenisiert und berühren Ihre Server nie. Damit entfallen die anspruchsvollsten PCI-Anforderungen aus Ihrem Compliance-Scope.
EU-Compliance für Kartenzahlungen auf einen Blick
Die folgende Übersicht fasst die wichtigsten regulatorischen Anforderungen für Kartenzahlungen in der EU zusammen: was sie für Händler bedeuten und wie sie sich mit dem richtigen Payment-Partner wie DIMOCO in der Praxis umsetzen lassen.
| Requirement | What it means for you | How we help |
|---|---|---|
| PSD2 / SCA | Two-factor authentication required on card transactions | Built-in 3DS2, fraud controls, and smart exemption logic to maintain authorization and conversion rates |
| PCI DSS | Cardholder data must be handled to strict security standards | PCI DSS Level 1 infrastructure with full tokenization, reducing your compliance scope |
| GDPR | Payment data is personal data- Storage and processing must be compliant | Payment data is personal data and must be stored and processed in compliance with EU data protection rules |
| IFR (Interchange) | Consumer card interchange is capped at 0.2–0.3%, while commercial cards are not capped | Pricing with full cost visibility. |
Den richtigen Payment-Partner wählen
In der EU wird die Annahme von Online-Zahlungen durch Regulierung wie PSD2 und SCA geprägt, die direkt beeinflusst, wie Zahlungen verarbeitet werden. Als Händler sollten Sie sich mit der Payment-Infrastruktur aber nicht ständig beschäftigen müssen. Der richtige Partner übernimmt dieCompliance, feder. tr eg ul. at ori scheÄnderungen ab und gibt Ihnen Werkzeuge, um Fraud zu managen und die Conversion zu optimieren.
Bei der Bewertung von Payment Providern sollten Sie die Fragen stellen, auf die es ankommt:
- Ist der Anbieter in der EU lizenziert?
- Ist das Pricing transparent?
- Wie geht der Anbieter mit SCA-Ausnahmen um?
- Wie sieht das Fraud-Tooling aus?
- Wo werden die Daten gespeichert?
Kurz gesagt
Card Processing in der EU ist stark reguliert, und das ist trotz allem Aufwand eine gute Sache. Die Regeln wurden geschaffen, um Sie und Ihre Kunden zu schützen. Richtig umgesetzt reduziert PSD2 die Haftung bei Betrug und ermöglicht einen reibungsloseren Checkout.
Damit Ihre Zahlungen zuverlässig durchgehen, brauchen Sie einen Payment Provider, der in den Details zu Hause ist, von SCA-Exemption-Logik über Regeln für wiederkehrende Zahlungen und Marketplace-Lizenzierung bis zu lokaler Scheme-Unterstützung. Das alles müssen Sie nicht selbst von Grund auf lösen. Genau dafür gibt es Payment-Partner mit fundierter EU-Expertise.